En Resumen: Claves del cambio normativo y tecnológico
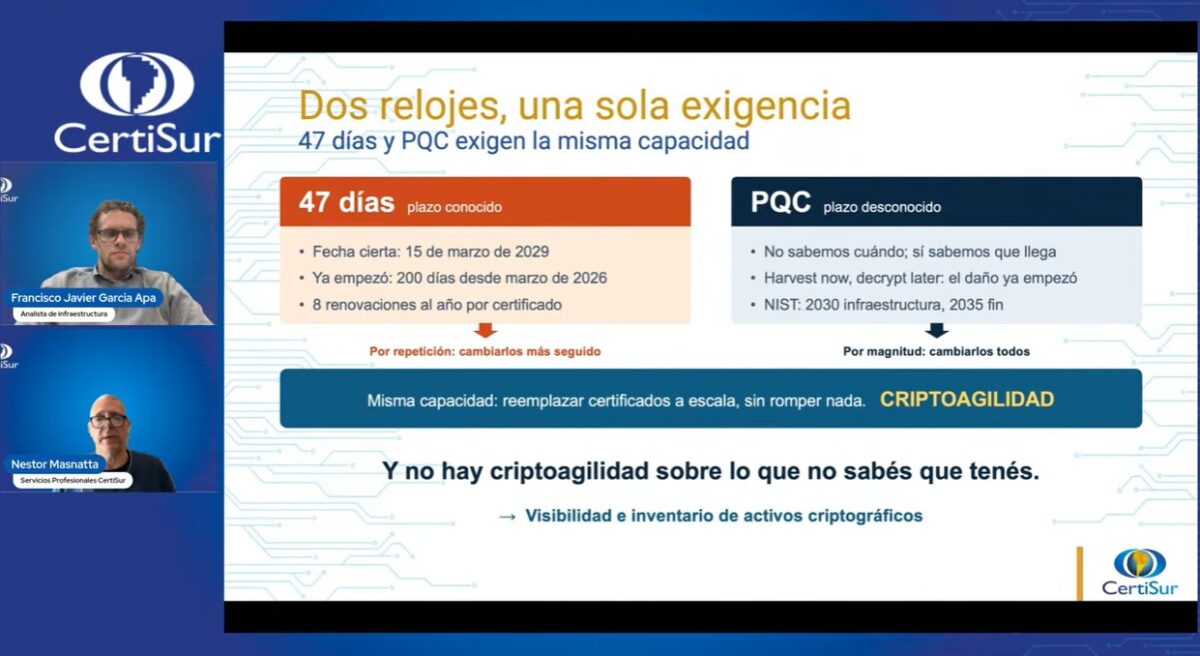
- Validez reducida a 47 días: A partir del 15 de marzo de 2029, los certificados SSL/TLS públicos reducirán su plazo máximo a solo 47 días (originalmente eran 398). Esta reducción es gradual. En la actualidad son 200 días, y en marzo del año que viene será solo la mitad.
- Control de Dominio en 10 días: El período de reutilización de la Validación de Control de Dominio (DCV) bajará a 10 días, forzando validaciones continuas.
- Presión cuántica (PQC): El consenso de la industria proyecta la adopción de computación post cuántica para 2030 y el retiro de criptografía vulnerable para 2035.
- Riesgo operativo: El 66% de las organizaciones desconoce el inventario real de certificados instalados en sus redes.
- Automatización integral: CertiSur y DigiCert impulsan la transición desde el descubrimiento (discovery) hacia herramientas de automatización. Entre ellas, CertiACME (una opción de CertiSur para quienes tiene pocos certificados), agentes de host y sensores de red.
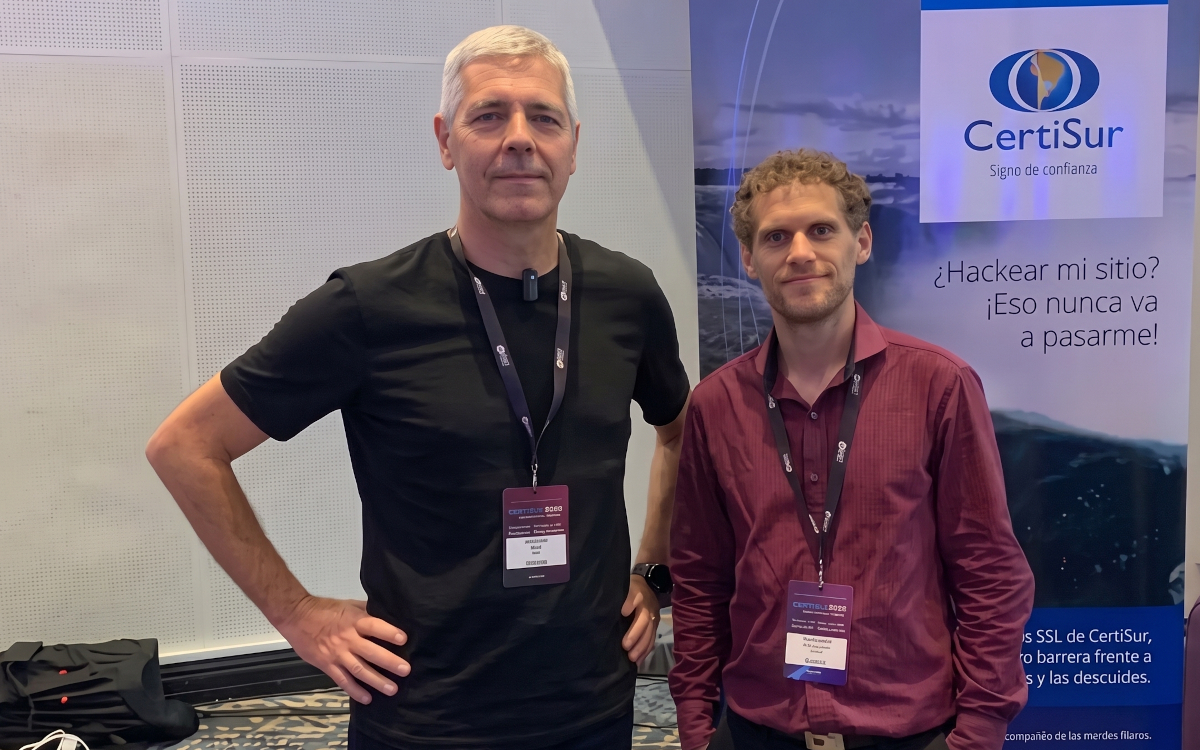
El webinar práctico “Más allá del Discovery: Automatización de certificados end-to-end”, dictado por Francisco García Apa, Analista de infraestructura de CertiSur, y Néstor Masnatta, Project Manager para el Desarrollo de Aplicaciones de Gestión de Certificados de la misma compañía, parte de dos realidades concretas en la industria de la ciberseguridad. La primera está relacionada con las disposiciones del organismo regulatorio de los certificados digitales, el CA/Browser Forum, que transformará los ciclos de renovación en toda la infraestructura de TI.
¿Por qué se reduce la validez de los certificados SSL/TLS a 47 días?
La reducción progresiva busca achicar la ventana de exposición frente a vulnerabilidades y certificados comprometidos. Respaldada por Apple, Google, Mozilla y Microsoft, la medida del CA/Browser Forum llevará el plazo máximo de 398 días a solo 47 días hacia marzo de 2029, obligando a renovaciones casi mensuales que vuelven obsoleta cualquier administración manual.
La medida también incluye una reducción en el período de reutilización de la Validación de Control de Dominio (DCV), que pasará a ser de solo 10 días para marzo de 2029. Esto significa que las organizaciones deberán validar sus dominios con mayor frecuencia, acortando así el tiempo disponible en todo el ciclo de vida del certificado.
El objetivo del webinar práctico es mostrar cómo dar el paso clave posterior al “discovery” (descubrimiento) para automatizar el ciclo de vida de los certificados end-to-end. La idea central es descubrir cómo implementar una estrategia de automatización eficiente en entornos híbridos y multicloud para eliminar el trabajo repetitivo. Con esto, se busca proteger la continuidad del negocio eliminando de raíz el riesgo de caídas o interrupciones imprevistas provocadas por vencimientos no detectados.
¿Qué impacto tiene la computación post cuántica en la seguridad actual?
La computación post cuántica amenaza con vulnerar los algoritmos criptográficos tradicionales a corto plazo. Ante este escenario, los ciberdelincuentes aplican la táctica harvest now, decrypt later —interceptar y almacenar tráfico cifrado hoy para descifrarlo a futuro—, exigiendo que las compañías alcancen la criptoagilidad antes de la fecha límite fijada para 2030.
Aquí, las fechas son menos precisas, aunque la estrechez de la ventana temporal hace que este segundo llamado a la acción sea igualmente urgente. El consenso dicta que hacia el 2030 las empresas deberán tener la infraestructura lista para la computación post cuántica (PQC), y para 2035 se deberá dejar de usar por completo la criptografía vulnerable.
“Tenemos en principio dos relojes corriendo. Uno que es el de los 47 días, y otro que es el de la criptografía post cuántica. El primero nos obliga a cambiar los certificados con mayor frecuencia: si antes los cambiábamos una vez por año, ahora lo vamos a tener que cambiar aproximadamente una vez cada mes, o mes y medio. Y, cuando llegue el tema de la criptografía cuántica, vamos a tener que mudar todos los certificados hacia los nuevos algoritmos. Todo esto demanda de las organizaciones lo que llamamos Criptoagilidad”, detalló Masnatta.
¿Por qué es urgente automatizar el ciclo de vida de los certificados?
La gestión manual es insostenible ante la falta de visibilidad interna: dos de cada tres organizaciones desconocen qué certificados tienen instalados en sus redes. Esta brecha operativa se agrava drásticamente con los nuevos plazos de 47 días y las validaciones de dominio cada diez días, disparando los costos de soporte y el riesgo de caídas de servicios críticos.
Además de los lapsos, el Project Manager señaló indirectamente que podría haber cambios profundos en la forma en que se despliegan los certificados en la web. Explicó que se están evaluando protocolos basados en Árboles de Merkle, donde el servidor no enviaría el certificado, sino un hash para verificar la cadena desde el navegador, lo que alterará sustancialmente la interacción entre cliente y servidor.
¿Tienen las empresas la infraestructura necesaria para automatizar?
La mayoría de las organizaciones debe evaluar su inventario tecnológico para priorizar qué activos migrar primero. Para cubrir diferentes grados de madurez e infraestructura, CertiSur propone un modelo de automatización flexible dividido en tres arquitecturas según la cantidad de instancias, los tipos de servidores y la antigüedad de los dispositivos involucrados.
Las tres modalidades de automatización presentadas comprenden:
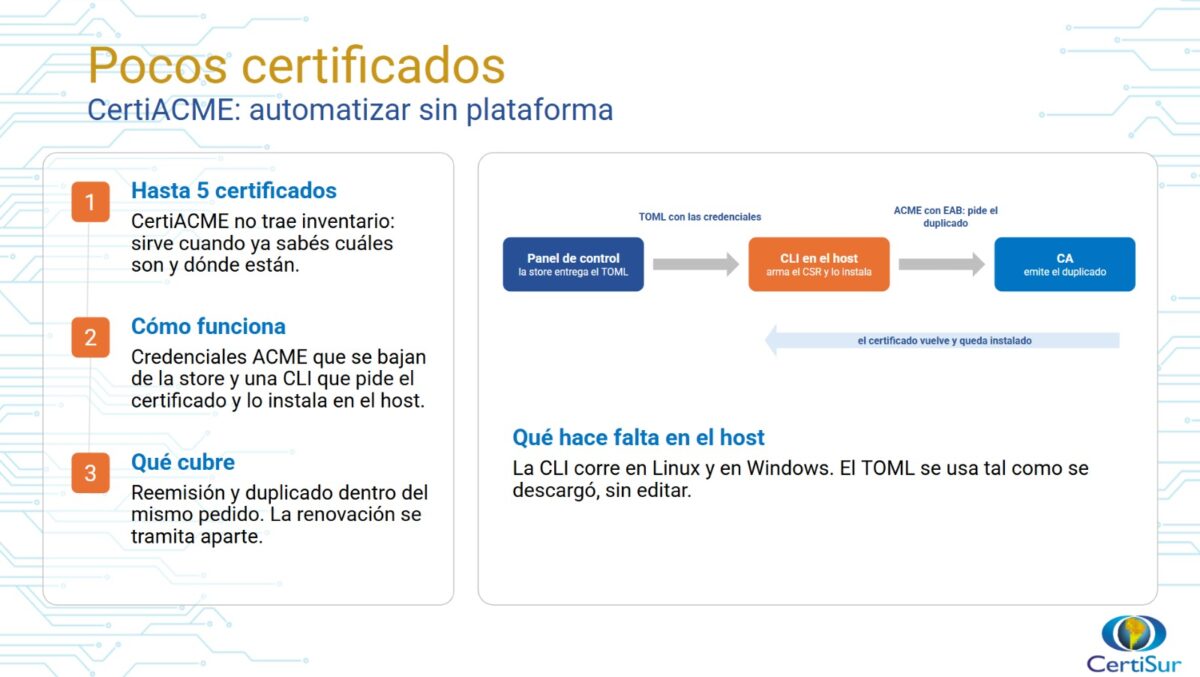
- CertiACME: Ideal para aquellas organizaciones que poseen muy pocos certificados (entre dos y cinco instancias), facilitando la gestión mediante el estándar ACME.
- Agentes de host: Pensados para despliegues masivos en servidores web tradicionales (como Windows, Apache, IIS o Nginx).
- Sensores de red y scripts: Utilizados para integraciones en appliances que cuentan con conexión vía API, o bien a través de scripts adaptados para dispositivos más antiguos (legacy) que carecen de soporte nativo.
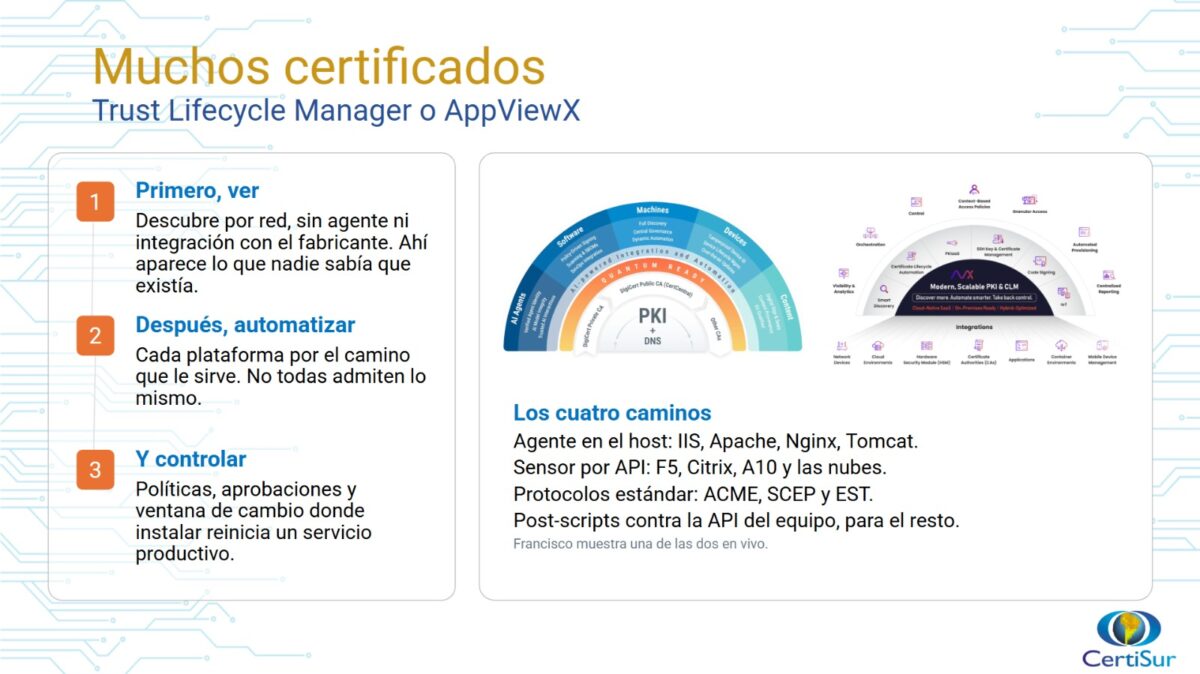
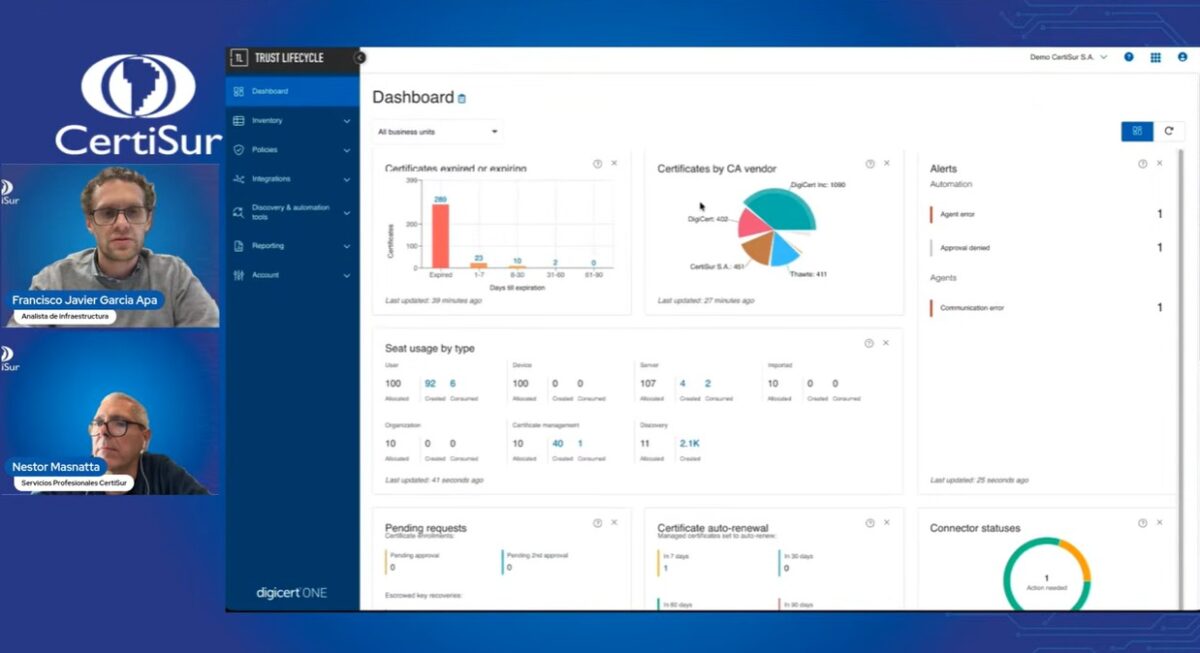
Las particularidades o ventajas de hacer estos procesos con las herramientas que propone CertiSur residen en su gran compatibilidad y simpleza. Durante la sesión técnica, se mostraron dos ejemplos de despliegue. Por un lado, se ilustró cómo renovar certificados en un servidor web tradicional mediante un agente de manera imperceptible. Y, por el otro, se demostró la facilidad de integrar dispositivos robustos como un equipo F5 o un Fortigate a la cadena de gestión.
En este contexto, quien tuvo a su cargo la parte práctica del webcast, García Apa, destacó: “DigiCert ONE es una herramienta que se adapta a casi cualquier tipo de infraestructura del cliente”. Esto abarca desde los casos más comunes, que suelen darse con empresas chicas con servidores web como IIS, Nginx, Apache… o el controlador de entrega de aplicaciones de F5.
“Si vamos a algo legacy. o que no está soportado nativamente, tenemos la opción —a través de un post-script, o un script de instalación— de generar una automatización y que ese certificado quede funcionando”, agregó. CertiSur es socio y distribuidor oficial de DigiCert en Latinoamérica desde 1999.
A modo de recomendaciones finales, los especialistas hicieron hincapié en que resulta imposible iniciar este recorrido sin antes ejecutar un proceso de descubrimiento profundo (discovery) en la red. Conocer el inventario real es el cimiento insustituible sobre el cual las organizaciones deben construir su estrategia para sobrevivir a los 47 días y a la futura era cuántica.