Durante décadas, la estrategia de ciberseguridad corporativa se enfocó en blindar la infraestructura mediante herramientas defensivas tradicionales como firewalls, antivirus y barreras de acceso. Sin embargo, la irrupción de la inteligencia artificial generativa ha alterado estas reglas al reducir drásticamente el costo y el tiempo necesarios para crear correos persuasivos, clones visuales de marcas y sitios web falsificados. Este escenario aceleró la transición hacia el Digital Trust o Confianza Digital, un paradigma donde la seguridad deja de actuar como un escudo puramente defensivo para convertirse en la capacidad de demostrar, mediante evidencia técnica e inalterable, la autenticidad de cada interacción.
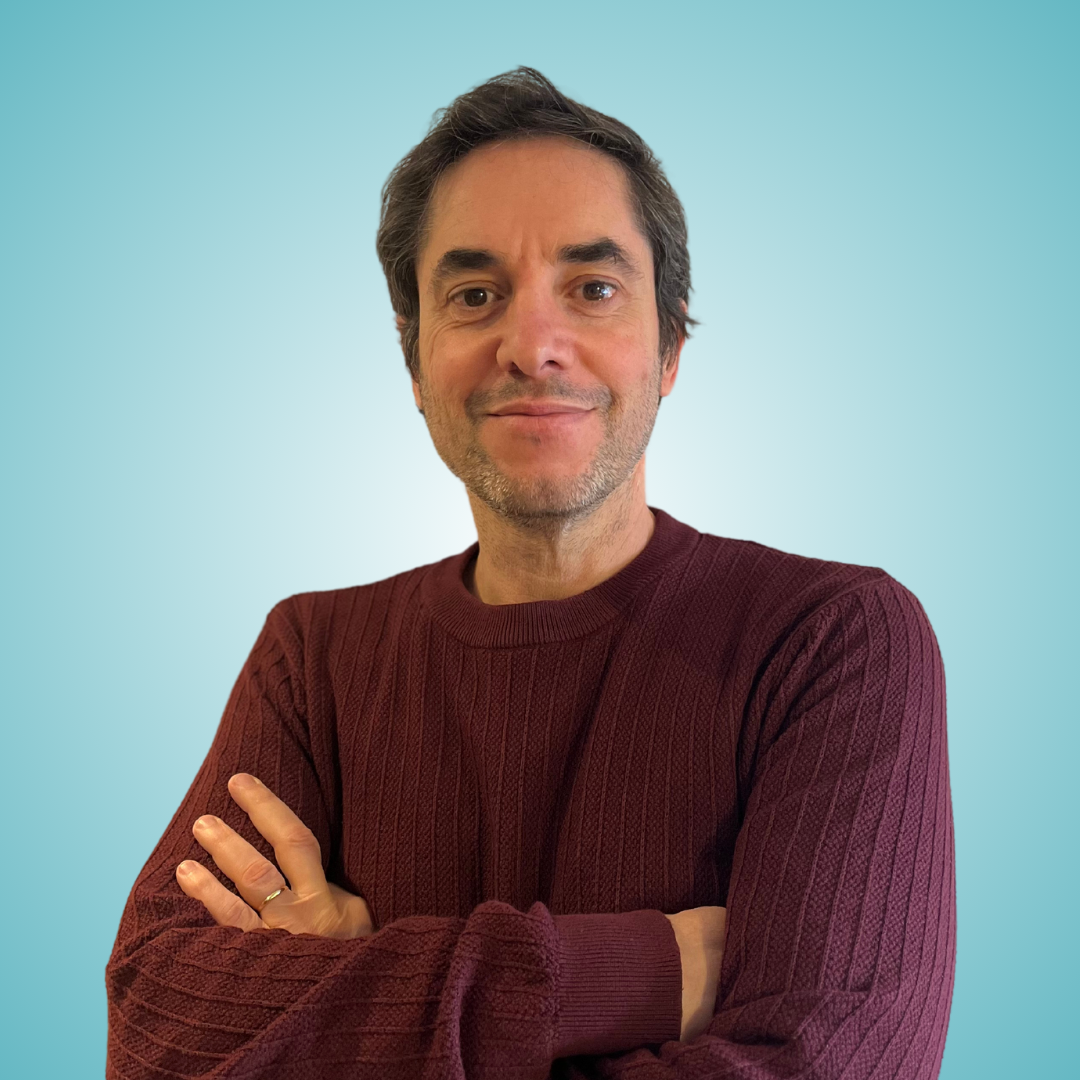
Frente a estas nuevas dinámicas, Néstor Markowicz, CEO de CertiSur, explica que “el fraude dejó de depender exclusivamente de vulnerabilidades tecnológicas para apoyarse, sobre todo, en la confianza de las personas“. Asimismo, el ejecutivo remarca el impacto decisivo de la tecnología en la acreditación de la verdad corporativa: “En un momento en el que la inteligencia artificial facilita la falsificación de imágenes, videos y documentos complejos, el verdadero desafío empresarial deja de ser la mera detección de lo falso para enfocarse en demostrar con certeza absoluta qué es lo verdadero”.
La urgencia de esta transformación se refleja en el Informe de Percepción en Seguridad Digital 2026 de CertiSur, el cual señala que los ciberataques y fraudes alcanzaron al 43% de los usuarios argentinos en el último año, mostrando un crecimiento frente al 33% de 2025 y al 31% de 2024. El phishing por WhatsApp y Telegram (31%), correo electrónico (23%) y llamadas (20%) lidera las modalidades de engaño, afectando directamente la reputación institucional por la suplantación de marcas. Aunque el 81% comprende los contratos online y el 74% confía en la firma digital, persisten dudas operativas: el 59% reconoce que no sabría detectar si un documento digital fue adulterado, un 58% desconoce cómo verificar si la contraparte lo aceptó y el 80% ignora cómo realizar un reclamo formal.
A su vez, la digitalización de sectores como finanzas, seguros y salud ha trasladado la superficie de riesgo hacia los dispositivos móviles de los usuarios, exponiéndolos a troyanos, suplantación y robo de credenciales. Al analizar esta arquitectura dinámica, el ejecutivo destaca: “Hoy, la seguridad financiera ya no se protege solo en el core bancario. Se protege en cada punto de contacto digital: la app, la API, el dispositivo del usuario y los servicios conectados. El desafío es equilibrar seguridad y experiencia. Los usuarios esperan poder abrir una cuenta o realizar un pago en minutos, pero detrás tiene que existir una validación robusta de identidad“.
Para proteger estos ecosistemas transaccionales se articulan capas de onboarding biométrico, análisis de comportamiento y cifrado TLS durante la transmisión de datos. No obstante, la administración de la infraestructura criptográfica subyacente presenta desafíos críticos, sobre los cuales Markowicz advierte: “Hoy, muchas organizaciones gestionan miles de certificados digitales, pero sin visibilidad y automatización lo que hace muy probable la expiración y que se genere una caída inesperada“. Por ello, las tendencias convergen hacia esquemas Zero Trust y la automatización en la gestión de claves y certificados PKI.
Como respuesta estratégica para neutralizar la suplantación y dotar de certeza jurídica a las comunicaciones, las notificaciones digitales certificadas proveen una cadena de custodia técnica que abarca la prueba de envío, entrega, lectura e integridad. Esta herramienta cuenta con pleno respaldo legal en Argentina mediante la Ley de Firma Digital (25.506) y la Ley Argentina Digital (27.078), además del estándar eIDAS a nivel internacional. Sobre sus ventajas frente a vías tradicionales, el CEO de Certisur resalta: “Estas certificaciones permiten enviar notificaciones electrónicas con valor legal probado, sustituyendo medios tradicionales como el correo postal o la carta documento. Es un servicio que ya se utiliza a nivel global y está diseñado especialmente para sectores como finanzas, seguros, salud, legal y servicios públicos, donde la gestión documental debe ser 100% confiable y auditable”.
En la práctica corporativa, este estándar resuelve puntos de fricción severos en rubros altamente regulados. En seguros, brinda respaldo en la aceptación o rechazo de siniestros, intimaciones de cobro y modificaciones de pólizas. En el ámbito de la salud, garantiza la entrega confidencial de historias clínicas, resultados de estudios y notificaciones sobre cambios en planes de cobertura o consentimientos informados.
En este marco, esquemas como Confianza Digital 360° integran certificados SSL/TLS, autenticación de remitentes, monitoreo de marca fuera del perímetro y comunicaciones certificadas. En un entorno dominado por amenazas automatizadas, la capacidad de acreditar la procedencia de la información se convierte en un diferenciador estratégico. En ese sentido, Markowicz expone: “La verdadera ventaja competitiva será poder demostrar, con evidencia verificable, que aquello que vemos, recibimos o compartimos realmente proviene de quien dice ser. La confianza ya no será una percepción. Será una prueba”. Finalmente, el ejecutivo anticipa: “En el futuro cercano, la seguridad va a ser cada vez más automatizada. Las organizaciones no solo van a proteger infraestructuras, sino también identidades digitales y ecosistemas completos de servicios interconectados”.