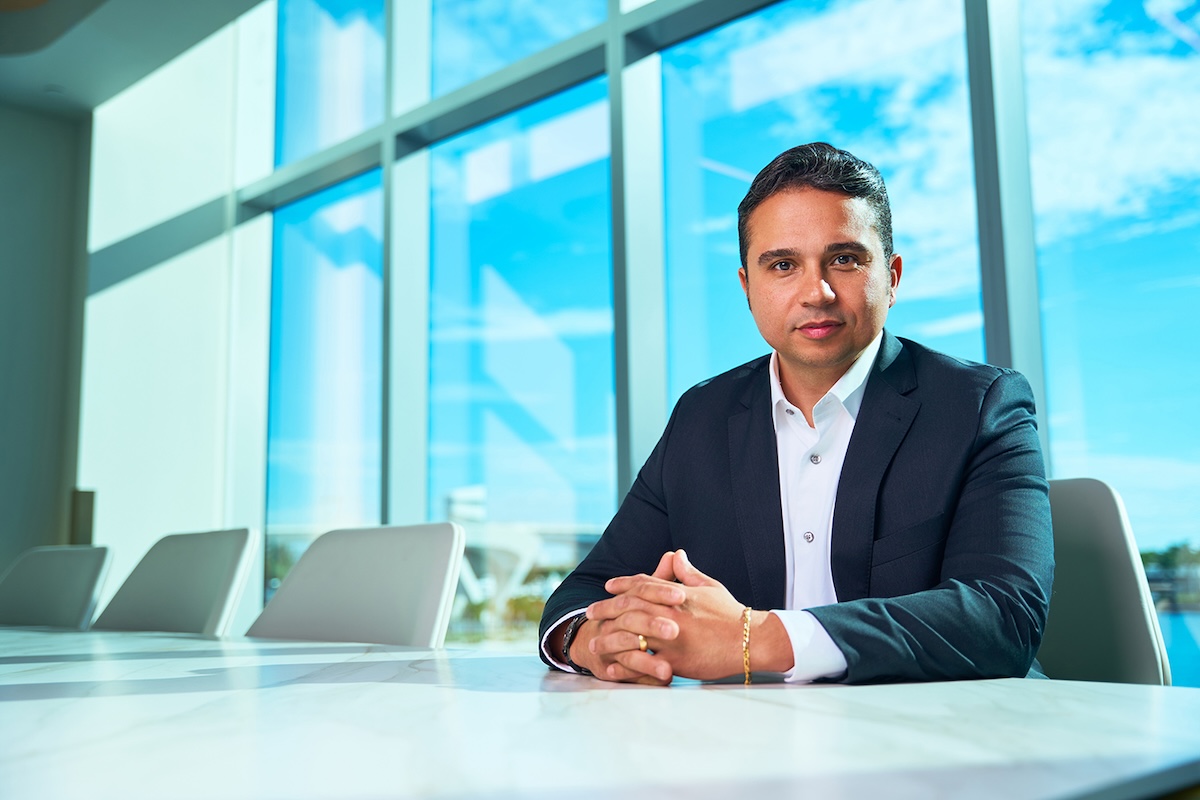
Semperis, empresa de resiliencia cibernética orientada a la identidad y la gestión de crisis, anuncia el lanzamiento en México del documental “Midnight in the War Room”, como parte de las actividades de expansión de la compañía en el país. La producción pone en primer plano los desafíos que enfrentan los CISOs y la importancia de su trabajo para proteger a las organizaciones frente a las amenazas cibernéticas.
“A través de historias que muestran cómo la ciberguerra afecta realmente la vida de las personas, queremos ayudar al público no especializado a comprender las batallas digitales que ocurren las 24 horas del día, los 7 días de la semana, y a tomar medidas que contribuyan a fortalecer la resiliencia de las organizaciones”, afirma Fernando Oliveira, vicepresidente de Semperis para América Latina.
El documental se basa en más de 50 entrevistas con CISOs, exhackers, ciberpsicólogos y líderes de seguridad nacional de Estados Unidos. A través de sus testimonios, se exploran los factores que pueden llevar a una persona a involucrarse en la ciberdelincuencia, así como la relación entre las comunidades en línea, la explotación de vulnerabilidades y los entornos de la dark web.
Después de la circulación internacional de la película, Semperis decidió ampliar su participación en producciones audiovisuales. En los próximos meses, la empresa desarrollará series documentales sobre las guerras digitales, con foco en las experiencias de líderes de seguridad de diferentes sectores y nacionalidades, incluido México.
De acuerdo con Oliveira, la decisión de producir “Midnight in the War Room” y las series documentales está relacionada con el ADN de la empresa. “Nuestro lema es ‘be a force for good’ y parte de ese compromiso consiste en contribuir a la concientización sobre ciberseguridad. Esto incluye acciones educativas que buscan eliminar las barreras entre las áreas de TI, ciberseguridad y los equipos de negocio, reconocer la importancia del trabajo de los CISOs y ayudar a que más personas comprendan los riesgos y las consecuencias de los ciberataques”.
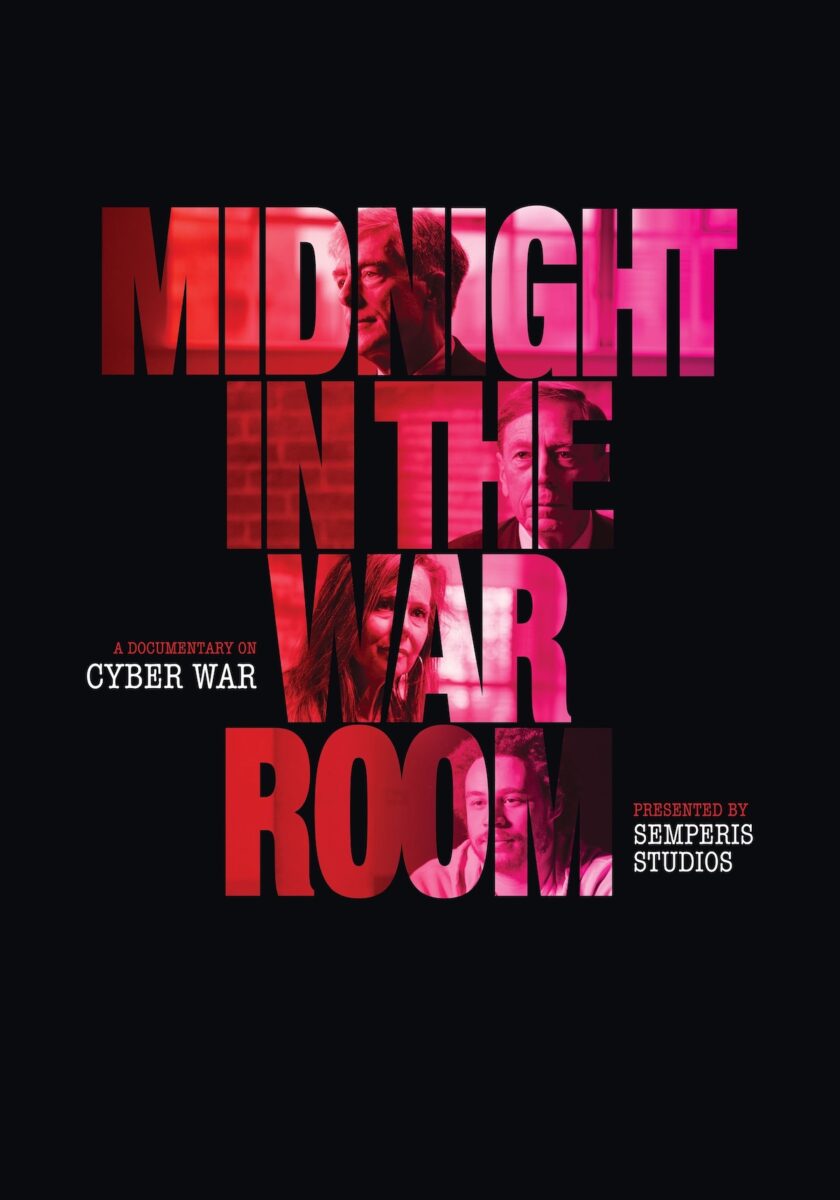
La película se está proyectando en sesiones privadas en ciudades de todo el mundo. Las organizaciones y universidades mexicanas que deseen realizar una sesión privada de la película para sus usuarios y alumnos pueden ponerse en contacto con Semperis México para solicitar la programación.
Semperis, que opera directamente en América Latina desde principios de 2025, atraviesa un momento de gran expansión. “Hemos realizado contrataciones de alto nivel, contamos con un equipo con amplia experiencia en ciberseguridad y, en los últimos 18 meses, triplicamos el número de clientes en los más diversos sectores y países de América Latina”, afirma Oliveira.
“De hecho, las inversiones continúan y México es un mercado estratégico para Semperis, por lo que nuestro objetivo es fortalecer la presencia de la compañía, apoyados por un equipo local que atiende las necesidades de nuestros clientes, y mantener nuestra trayectoria de crecimiento durante 2027”, agregó.
La identidad es la principal frontera de defensa
Semperis ofrece soluciones para proteger y recuperar entornos de identidad híbridos y multinube, incluidos Microsoft Active Directory, Microsoft Entra ID, anteriormente denominado Azure Active Directory, Okta y Ping Identity.
Estas plataformas autentican a usuarios, aplicaciones y cargas de trabajo, además de controlar el acceso a los recursos digitales de las organizaciones. Por ello, concentran identidades y privilegios que pueden ser explotados por los atacantes para ampliar sus niveles de acceso, mantener su persistencia y realizar movimientos laterales dentro del entorno corporativo. A medida que el perímetro de seguridad tradicional se debilita, la identidad adquiere un papel central en la defensa cibernética, ya que cuando estos sistemas se ven comprometidos, las consecuencias pueden extenderse a otras aplicaciones y afectar las operaciones y los procesos críticos del negocio.
Incidentes de gran repercusión, como el ataque de ransomware contra Colonial Pipeline en 2021 y la campaña de compromiso de SolarWinds, descubierta y divulgada en 2020, demuestran el impacto que los ciberataques contra Active Directory (AD) pueden tener sobre las operaciones críticas.
“Active Directory sigue siendo un objetivo recurrente en los incidentes cibernéticos”, afirma Oliveira. Según un estudio de la consultora Mandiant, 9 de cada 10 ataques investigados involucraban AD de alguna forma, ya sea como vector inicial, mecanismo de persistencia o vía para obtener identidades con privilegios.
Esta vulnerabilidad puede afectar al negocio. Según Gartner, en 2025 el 95% de las grandes empresas a nivel mundial utilizaba Active Directory como columna vertebral de su infraestructura de identidad. La importancia crítica de estos sistemas lleva a las organizaciones a buscar soluciones como las de Semperis, que además de proteger AD permiten recuperar el entorno en cuestión de horas, en la mayoría de los casos, cuando se presenta un ataque o una falla.
Actualmente, en México, gigantes de los sectores financiero, manufacturero y minorista utilizan nuestras soluciones para garantizar la resiliencia de AD y la continuidad de sus procesos de negocio”, detalla Oliveira.
Ransomware e identidad: una combinación de alto impacto
Una de las principales áreas de batalla del mercado en 2026 fue, según el vicepresidente de Semperis LATAM, la alta incidencia de ataques de ransomware basados en IA dirigidos contra el AD de las empresas. Así lo revela el Semperis Ransomware Risk Report 2026, un estudio basado en entrevistas con 1,200 líderes de TI y ciberseguridad. Según el informe, el 87% de los ataques de ransomware se enfocan en la infraestructura de identidad.
“La combinación de ataques dirigidos contra la identidad, el uso de IA por parte de los delincuentes y una baja capacidad de recuperación aumenta el riesgo de que un incidente técnico se transforme en una crisis empresarial”, afirma Oliveira. “El objetivo del atacante es obtener una identidad privilegiada y utilizarla para llegar al mayor número posible de aplicaciones y recursos de la organización”, añadió.
El informe también revela que solo el 50% de las víctimas contaba con respaldos específicos de sus sistemas de identidad, mientras que el 40% disponía de herramientas automatizadas para su recuperación. “Esto hace que, en algunos casos, el AD vulnerable quede inactivo durante semanas o incluso meses. Es una falla con un enorme impacto en el negocio”, destacó Oliveira.
Los agentes de IA amplían la superficie de ataque
Semperis también trabaja en la construcción de defensas capaces de identificar y bloquear agentes de IA maliciosos que buscan acceder al AD de la organización. Para dimensionar este desafío, la empresa lanzó este año el estudio The State of Identity Security in the AI Era. Los investigadores de Semperis conversaron con 1,100 líderes de ciberseguridad que ya enfrentan los desafíos derivados de la expansión de la IA en sus entornos.
Varias organizaciones están otorgando acceso de agentes de IA a sus entornos de identidad, incluido Active Directory. El estudio señala que el 65% de las organizaciones ya registra, autentica y autoriza completamente a los agentes de IA.
“Esto se está haciendo a gran velocidad, muchas veces sin los cuidados adecuados para proteger AD. La ausencia de controles que limiten la acción de los agentes de IA es una puerta abierta al riesgo”, reflexiona Oliveira. El 74% de los entrevistados cree que los agentes de IA intensificarán los ataques contra sus estructuras críticas de identidad.
Para ayudar al CISO a enfrentar todos estos desafíos, Semperis ofrece una plataforma que actúa en 360° en la defensa y recuperación de AD. Esta solución de resiliencia de identidad e ITDR (Identity Threat Detection and Response) protege identidades humanas y no humanas, incluidos agentes de IA y bots.
La plataforma actúa en tres momentos:
- Antes del ataque: monitorea continuamente el entorno, identifica vulnerabilidades y ayuda a reducir la superficie de ataque.
- Durante el ataque: detecta patrones anómalos, identifica comportamientos sospechosos y apoya la contención de amenazas.
- Después del ataque: proporciona recursos de investigación forense, respuesta a incidentes y recuperación del entorno de identidad.
“Uno de nuestros diferenciadores es el enfoque de ciclo de vida de la seguridad”, explica Oliveira. “La capacidad de detectar amenazas, responder rápidamente y recuperar el entorno de identidad a un estado confiable es esencial para reducir el impacto en el negocio”, concluyó.