Durante los primeros seis meses de 2026, Argentina registró 2.300 millones de intentos de ciberataques, según un relevamiento de FortiGuard Labs, el laboratorio de inteligencia de amenazas de Fortinet. El informe también identificó alrededor de 594.000 escaneos activos de vulnerabilidades y ubicó al país entre los de mayor volumen de amenazas de América Latina.
Otro estudio, elaborado por Check Point Research, reveló que en mayo las organizaciones argentinas recibieron un promedio de 2.470 intentos de ataque por semana, un incremento interanual del 9%. Aunque estas cifras no representan intrusiones exitosas, exponen la intensidad de una actividad que afecta a empresas e instituciones de todos los tamaños.
Detrás de esos números existe una transformación de la delincuencia informática. Buena parte de la actividad maliciosa puede ejecutarse mediante sistemas automatizados capaces de buscar servicios expuestos, identificar configuraciones débiles y probar vulnerabilidades a gran escala. Para las empresas , el desafío es impedir que sus sistemas se conviertan en objetivos accesibles para herramientas que rastrean permanentemente internet en busca de oportunidades. En ese escenario, una configuración olvidada o un permiso excesivo puede representar una debilidad importante.
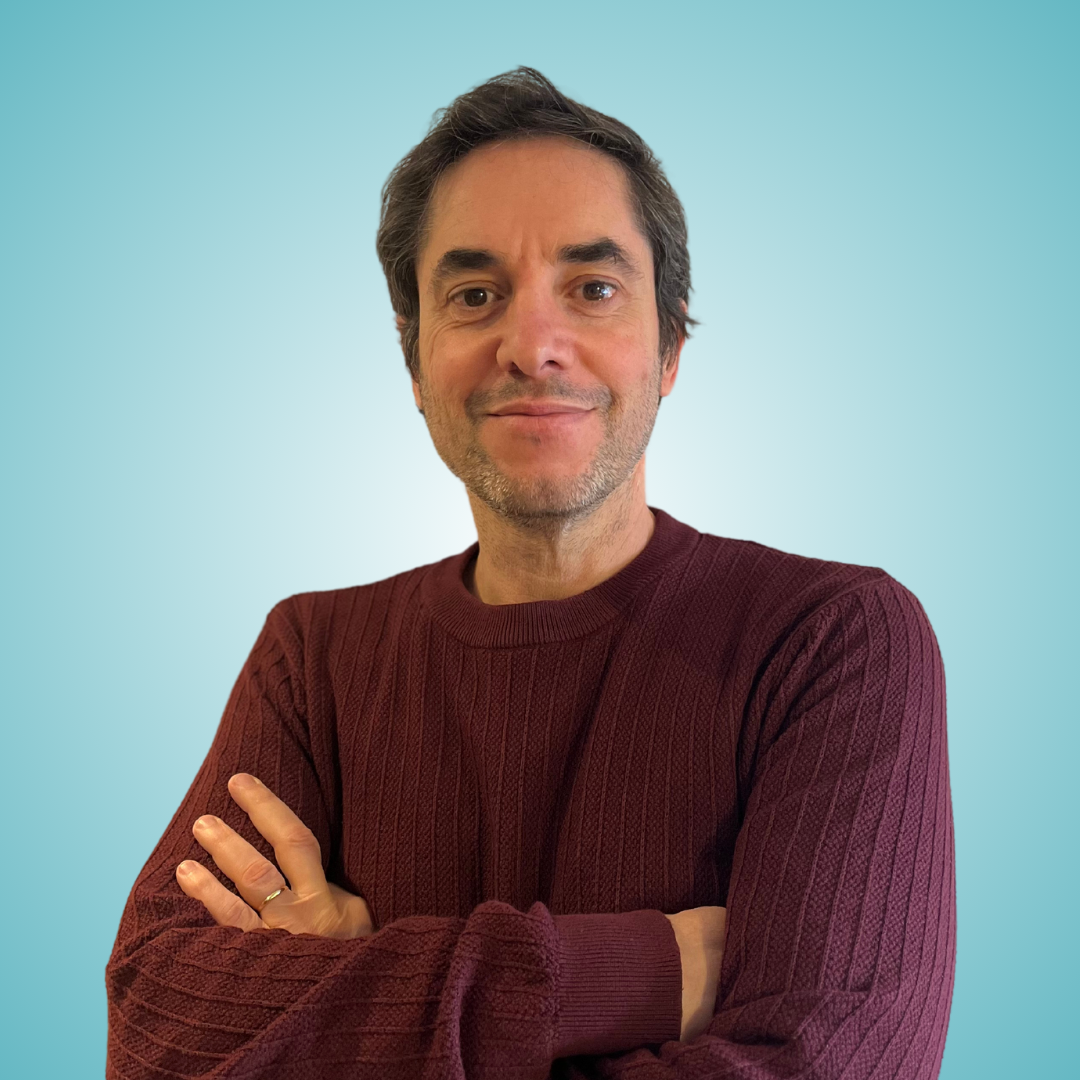
Washington Mario Giacoya conoce ese problema desde mucho antes de que la ciberseguridad se convirtiera en una preocupación habitual de los directorios empresariales. Lleva más de veinte años trabajando en tecnología, con una trayectoria especialmente vinculada a la seguridad informática y la protección de redes.
Durante ese recorrido observó cómo las organizaciones incorporaban soluciones cada vez más sofisticadas, pero también cómo persistían errores aparentemente simples que podían comprometer su funcionamiento. Su especialización lo llevó a concentrarse en uno de los dispositivos fundamentales de la protección corporativa: el firewall.
Un firewall, también conocido como cortafuegos, es un dispositivo o programa de seguridad que controla las comunicaciones entre distintas redes, especialmente entre la infraestructura interna de una empresa e internet. Su funcionamiento se basa en reglas que determinan qué conexiones están permitidas, cuáles deben bloquearse y bajo qué condiciones puede circular la información. Es, en términos sencillos, una barrera de control que ayuda a impedir accesos no autorizados y a limitar la exposición de los sistemas internos.
Su importancia radica en que una conexión indebida puede facilitar el acceso a servidores, aplicaciones o información sensible. Sin embargo, la protección que ofrece depende tanto de las capacidades del dispositivo como de la calidad de sus configuraciones. Un firewall de última generación puede seguir representando un riesgo si sus reglas permiten comunicaciones innecesarias o si sus controles no se revisan regularmente.
Giacoya suele describirlo mediante una comparación. El firewall es “la puerta de entrada y salida de la red“, explicó durante una entrevista realizada en septiembre de 2026. El problema, advirtió, es que muchas veces las organizaciones “dejan esa puerta sin llave”. No necesariamente porque desconozcan su importancia, sino porque las configuraciones se modifican permanentemente para responder a necesidades operativas y no siempre existe un proceso que permita revisar los cambios realizados.
Después de una carrera dedicada a trabajar sobre esa frontera tecnológica, Giacoya decidió desarrollar una herramienta gratuita que facilitara parte del proceso de revisión. La plataforma, denominada Firewall Analyzer, permite analizar archivos de configuración de determinados firewalls corporativos, identificar posibles problemas de seguridad y generar recomendaciones técnicas para corregirlos.
Cómo funciona Firewall Analyzer
Firewall Analyzer permite cargar archivos de configuración de dispositivos FortiGate, Cisco ASA y Cisco Firepower, tres familias de firewalls utilizadas en entornos corporativos. A partir de la información proporcionada, realiza un análisis automatizado destinado a detectar configuraciones potencialmente inseguras, reglas excesivamente permisivas y otras condiciones que podrían aumentar la superficie de exposición.
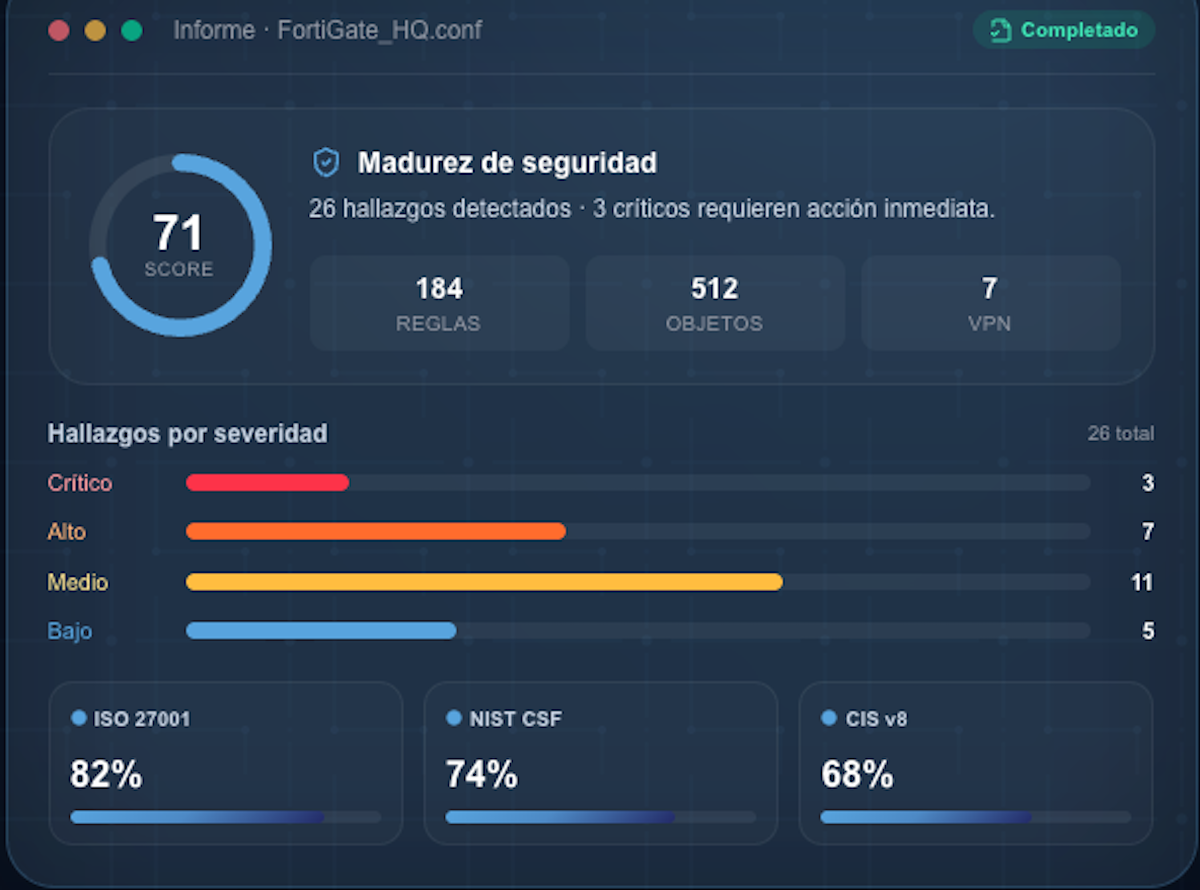
El proceso comienza con una solicitud de acceso mediante un mail corporativo. Una vez aprobada, el usuario puede cargar un archivo de configuración compatible y obtener un informe con los hallazgos identificados. Los resultados se clasifican según su nivel de severidad —crítico, alto, medio o bajo— y se relacionan con controles de marcos internacionales como ISO 27001, NIST y CIS Controls. La plataforma también genera una puntuación de madurez de seguridad en una escala de 0 a 100, que permite representar de manera sintética el estado de la configuración analizada.
Uno de los aspectos centrales de la herramienta es la manera en que presenta la información. El análisis produce un informe ejecutivo en PDF y un documento técnico en Word con recomendaciones de remediación. La distinción intenta resolver una dificultad frecuente en ciberseguridad: los especialistas necesitan comprender qué configuración podría corregirse y cómo hacerlo, mientras que los responsables de tomar decisiones requieren una explicación clara de los riesgos y de las posibles consecuencias para el negocio.
La plataforma no reemplaza una auditoría integral de seguridad ni certifica que una organización esté libre de vulnerabilidades. Su alcance está limitado al análisis de las configuraciones proporcionadas, de modo que no necesariamente permite identificar amenazas activas dentro de una red, problemas presentes en otros sistemas o vulnerabilidades desconocidas del fabricante. Tampoco implica que los hallazgos puedan corregirse automáticamente sin intervención humana. La información obtenida debe ser interpretada y las modificaciones requieren una evaluación técnica posterior.
La confianza, un desafío para cualquier herramienta de seguridad
Ofrecer una herramienta gratuita que analiza firewalls también plantea una cuestión sensible: los archivos de configuración pueden contener información relevante sobre la arquitectura tecnológica de una organización. Aunque se trate de un análisis externo al funcionamiento del dispositivo, las empresas deben considerar cómo se procesa esa información, quién puede acceder a ella y durante cuánto tiempo permanece almacenada.
Para abordar estas preocupaciones, Firewall Analyzer incorpora una serie de medidas destinadas a proteger la información proporcionada por los usuarios. Una de ellas es que el procesamiento se realiza dentro de la infraestructura del propio servicio, sin transferir los archivos a empresas ni plataformas externas. Además, las configuraciones se encuentran protegidas mediante mecanismos de cifrado tanto durante su transmisión como mientras permanecen almacenadas en el sistema.
Paralelamente, los archivos se eliminan después de un plazo máximo de 48 horas y no se conservan copias de respaldo. El análisis se realiza de manera automatizada, sin que el personal de la compañía tenga acceso al contenido técnico de las configuraciones cargadas. De esta forma, la herramienta busca limitar tanto el tiempo de conservación de los datos como las posibilidades de exposición de información sensible.
Otro aspecto importante es que Firewall Analyzer no necesita conectarse directamente a los dispositivos ni a las redes corporativas para realizar sus evaluaciones. Su funcionamiento se basa exclusivamente en la lectura de los archivos de configuración que proporciona cada usuario. Esto significa que la plataforma no obtiene acceso operativo al firewall, no modifica sus reglas y tampoco puede ejecutar acciones sobre la infraestructura de la empresa.
El servicio también incorpora límites en la cantidad de análisis que pueden realizarse por hora, una medida orientada a prevenir el uso abusivo de la plataforma. A esto se suma un mecanismo de autorización de acceso, mediante el cual se busca controlar quiénes pueden utilizar la herramienta.
Una especialización que comenzó mucho antes del auge de la ciberseguridad
La relación de Giacoya con la seguridad informática empezó cuando la disciplina todavía no ocupaba el lugar que tiene actualmente en las preocupaciones empresariales. Durante sus primeros años profesionales, se interesó por las tecnologías de redes, infraestructura y protección de sistemas, hasta orientar buena parte de su formación hacia la seguridad de la información. “Desde que inicié mi carrera profesional, gran parte de mi capacitación y especialización giró siempre alrededor de la seguridad de la información”, recordó al reconstruir su trayectoria.
Con el tiempo, los firewalls se convirtieron en una de sus principales áreas de especialización. Trabajó con tecnologías de Cisco, Fortinet y Palo Alto, entre otros fabricantes, y profundizó sus conocimientos en el funcionamiento de los dispositivos encargados de controlar las comunicaciones entre redes. “Yo me especialicé mucho en la parte de firewall, fue como mi caballito de batalla siempre”, señaló.
Su carrera también estuvo vinculada con el desarrollo de proyectos tecnológicos y la dirección de equipos especializados. En 2009 cofundó ITING, una compañía en la que asumió principalmente responsabilidades técnicas y que llegó a reunir alrededor de 50 colaboradores en 2018. Esa etapa amplió su experiencia en infraestructura y conectividad, aunque con el tiempo comenzó a sentir la necesidad de concentrarse nuevamente en la especialidad que más le interesaba. Después de más de una década, vendió su participación societaria y orientó su siguiente etapa profesional hacia la ciberseguridad.
A lo largo de esos años, el mercado también cambió profundamente. Los firewalls evolucionaron desde dispositivos enfocados principalmente en controlar conexiones hacia plataformas capaces de incorporar inspección avanzada de tráfico, prevención de intrusiones y múltiples funciones de protección. Sin embargo, el aumento de las capacidades tecnológicas no eliminó la necesidad de comprender cómo funcionan las reglas que gobiernan cada dispositivo. La sofisticación del equipamiento, por sí sola, no resuelve los errores de configuración ni reemplaza el criterio de quienes lo administran.
El riesgo silencioso de las configuraciones que nadie revisa
El funcionamiento de una infraestructura empresarial exige realizar modificaciones constantes. Se incorporan aplicaciones, se cambian proveedores, aparecen nuevas conexiones entre sistemas y se habilitan accesos remotos para empleados o terceros. Cada una de esas operaciones puede requerir ajustes en las reglas del firewall. El problema surge cuando las modificaciones se acumulan sin una revisión posterior que permita determinar si siguen siendo adecuadas para las necesidades de la organización.
Giacoya describe esta situación como uno de los aspectos más habituales de la administración de seguridad perimetral. “Queda siempre basura acumulada”, explicó. Como ejemplo, mencionó el caso de un servidor web que fue reemplazado o trasladado a otra infraestructura, mientras las reglas creadas para permitir su funcionamiento permanecieron activas. La aplicación original ya no existe, pero las conexiones que alguna vez necesitó pueden seguir autorizadas dentro del firewall.
La dificultad aumenta porque estas configuraciones no necesariamente producen fallas visibles. Un permiso excesivo puede permanecer activo durante meses sin interrumpir el trabajo de nadie. Una regla demasiado amplia puede permitir comunicaciones legítimas y, al mismo tiempo, habilitar otras que no deberían estar autorizadas. La organización continúa funcionando y, precisamente por eso, puede no encontrar motivos inmediatos para investigar.
En ese contexto, Giacoya identifica una actitud que puede favorecer la postergación de controles. “Porque lo pongo y anda, ya está“, resumió al describir la lógica con la que algunas empresas consideran resuelto el problema después de instalar un firewall. La percepción de seguridad queda asociada al funcionamiento del equipo y no necesariamente a la calidad de sus configuraciones. El riesgo puede permanecer inadvertido hasta que una revisión especializada detecta una debilidad o se produce un incidente que obliga a investigar.